Penulis: Maulana Fansyuri, S.Kom., M.Kom
Teknik Informatika
Universitas PamulanG
Di era digital, keamanan informasi sering kali dipandang sebagai persoalan teknologi. Organisasi berlomba-lomba menggunakan firewall, antivirus, enkripsi, dan sistem autentikasi berlapis untuk melindungi data dari ancaman siber. Namun, ada satu aspek penting yang kerap terlupakan: manusia yang berada di balik sistem tersebut.
Bayangkan sebuah perusahaan telah memiliki sistem keamanan jaringan yang canggih. Seluruh akses telah dibatasi dan aktivitas pengguna diawasi. Namun, seorang karyawan menerima telepon dari seseorang yang mengaku sebagai petugas teknologi informasi. Dengan alasan adanya gangguan sistem, karyawan tersebut diminta memberikan kata sandi atau kode OTP. Tanpa menyadari risikonya, informasi tersebut diberikan. Dalam hitungan menit, sistem yang sebelumnya terlindungi justru dapat diakses oleh pihak yang tidak berwenang.
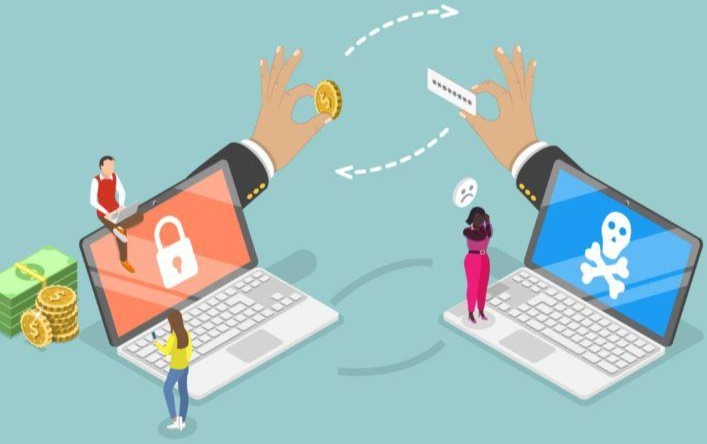
Inilah yang disebut social engineering atau rekayasa sosial.
Rekayasa sosial merupakan teknik manipulasi psikologis yang dilakukan untuk memengaruhi seseorang agar memberikan informasi rahasia, membuka akses sistem, atau melakukan tindakan yang membahayakan keamanan. Berbeda dengan serangan siber yang mengeksploitasi kelemahan perangkat lunak, rekayasa sosial justru mengeksploitasi kelemahan manusia.
Modusnya beragam, mulai dari phishing melalui email, pesan palsu yang mengatasnamakan institusi resmi, penipuan melalui telepon (vishing), hingga pesan singkat (smishing). Bahkan, perkembangan kecerdasan buatan (AI) memungkinkan pelaku membuat suara tiruan dan video deepfake yang semakin meyakinkan.
Mengapa manusia menjadi sasaran yang begitu rentan? Jawabannya sederhana: manusia memiliki emosi, kepercayaan, dan kecenderungan untuk merespons situasi tertentu secara spontan. Rasa takut, panik, rasa hormat terhadap atasan, hingga keinginan membantu orang lain dapat dimanfaatkan oleh pelaku kejahatan. Dalam kondisi mendesak, seseorang sering kali mengambil keputusan tanpa melakukan verifikasi terlebih dahulu.
Di sinilah keterbatasan teknologi keamanan terlihat. Firewall memang mampu membatasi lalu lintas jaringan yang mencurigakan, tetapi tidak selalu dapat mencegah pengguna memberikan kredensialnya sendiri kepada penipu. Sistem mungkin menganggap proses login menggunakan kata sandi yang valid sebagai aktivitas normal, meskipun kata sandi tersebut diperoleh melalui manipulasi.
Dengan demikian, keamanan informasi tidak cukup hanya dibangun melalui perangkat teknologi. Diperlukan pendekatan yang menggabungkan teknologi, kebijakan, dan kesadaran manusia.
Organisasi perlu meningkatkan literasi keamanan digital, membiasakan verifikasi terhadap permintaan informasi sensitif, menerapkan autentikasi multifaktor (Multi-Factor Authentication), serta melakukan simulasi serangan rekayasa sosial secara berkala. Keamanan informasi juga harus menjadi tanggung jawab seluruh individu dalam organisasi, bukan hanya bagian teknologi informasi.
Pada akhirnya, kita perlu mengubah cara pandang terhadap keamanan siber. Ancaman tidak selalu datang dari peretas yang mencoba menembus jaringan melalui celah teknis. Ancaman juga dapat datang melalui pesan sederhana, panggilan telepon, atau percakapan yang tampak meyakinkan.
Teknologi dapat terus diperbarui, sistem keamanan dapat terus diperkuat, dan firewall dapat semakin canggih. Namun, tanpa kesadaran dan kewaspadaan penggunanya, semua perlindungan tersebut tetap memiliki keterbatasan.
Sebab, firewall mungkin dapat menutup celah pada jaringan, tetapi tidak dapat menutup celah dalam pengambilan keputusan manusia.
About The Author